- 17 avr.
Mythos et l’IA en cybersécurité : un vrai tournant ?
- Ton Crypto-Coach
- 0 comments
En gros...
🌸 L’IA est déjà utilisée pour détecter des vulnérabilités dans du code;
🌸 Elle peut assister (et parfois accélérer) la création d’exploits;
🌸 Les cyberattaques suivent une séquence bien connue appelée Cyber Kill Chain;
🌸 Le risque, c’est l’automatisation progressive de ces étapes;
🌸 En parallèle, les applications abandonnées créent une surface d’attaque énorme.
Mythos pourrait-elle permettre l'enfer sur la cyber-terre?
On commence à voir émerger des outils d’intelligence artificielle capables de faire plus que coder. Ils peuvent analyser des systèmes, trouver des failles… et suggérer comment les exploiter.
La plus grande incarnation de ce type de principe émergent, notamment celle dont tout le monde parle ces semaines-ci dans les médias, porte un nom : «Mythos».
Mais attention. «Mythos» n’est pas un logiciel, ni un produit, ni un modèle d’IA comme Claude développé par Anthropic.
C’est une façon de nommer un phénomène beaucoup plus large et plus inquiétant : celui de systèmes d’IA interconnectés qui, ensemble, peuvent enchaîner des actions complexes sans supervision humaine directe.
Concrètement, imagine plusieurs intelligences artificielles capables de :
scanner une infrastructure informatique;
détecter une vulnérabilité;
générer du code pour l’exploiter;
lancer l’attaque;
puis s’adapter en temps réel si quelque chose bloque.
Individuellement, chacune de ces capacités existe déjà. Mais combinées, elles créent une dynamique nouvelle. Une sorte de «chaîne de compromission automatisée», où la machine ne se contente plus d’aider… elle agit.
C’est ça, le cœur du «Mythos» : non pas une IA unique qui devient dangereuse, mais un écosystème d’outils intelligents qui, mis ensemble, peuvent produire des effets imprévus, rapides et difficiles à arrêter.
Trouver une aiguille dans une cyber-botte de foin
Aujourd’hui, trouver une faille informatique ne repose plus uniquement sur des experts humains. Des organisations comme National Institute of Standards and Technology (NIST) ou encore Microsoft reconnaissent que l’IA est déjà utilisée pour analyser du code, détecter des vulnérabilités et améliorer la défense des systèmes. Donc ça, ce n’est pas de la science-fiction. Le problème, c'est une fois une faille trouvée, tout dépend de ce que les gens veulent bien en faire... Et parfois, ce n'est pas toujours bienveillant. Et pour les malfaiteur, ça revient à abandonner un fusil de chasse au profit d'une mitrailleuse, si ce n'est pas carrément d'une bombe nucléaire !
La Kill Chain
Une attaque informatique suit généralement une série d’étapes structurées, décrites par la Cyber Kill Chain :
Reconnaissance;
Exploitation;
Prise de contrôle.
Mythos joue sur la vitesse à laquelle elles peuvent être exécutées… et automatisées à la vitesse de l'éclair.
Le vrai problème aujourd’hui : les failles déjà connues
Contrairement à ce qu’on pourrait penser, la majorité des attaques n’utilise pas des failles inconnues. Le Open Web Application Security Project (OWASP) et la Cybersecurity and Infrastructure Security Agency (CISA) montrent que les vulnérabilités connues, déjà corrigées, mais non mises à jour demeure la principale porte d’entrée.
Les applications abandonnées, un réel danger
Et là, on touche à un point critique. Avec l’IA, créer une application est devenu facile, pour tout le monde, ou presque. Sauf que beaucoup sont développées rapidement, par des non-spécialistes, puis souvent laissées à l’abandon...
Elle ne sont pas mises à jour. Elle accumulent des failles, tandis qu'elles restent accessibles en ligne. Résultat : ça devient une surface d’attaque qui grossit… mais vraiment VRAIMENT rapidement. Voire exponentielle.
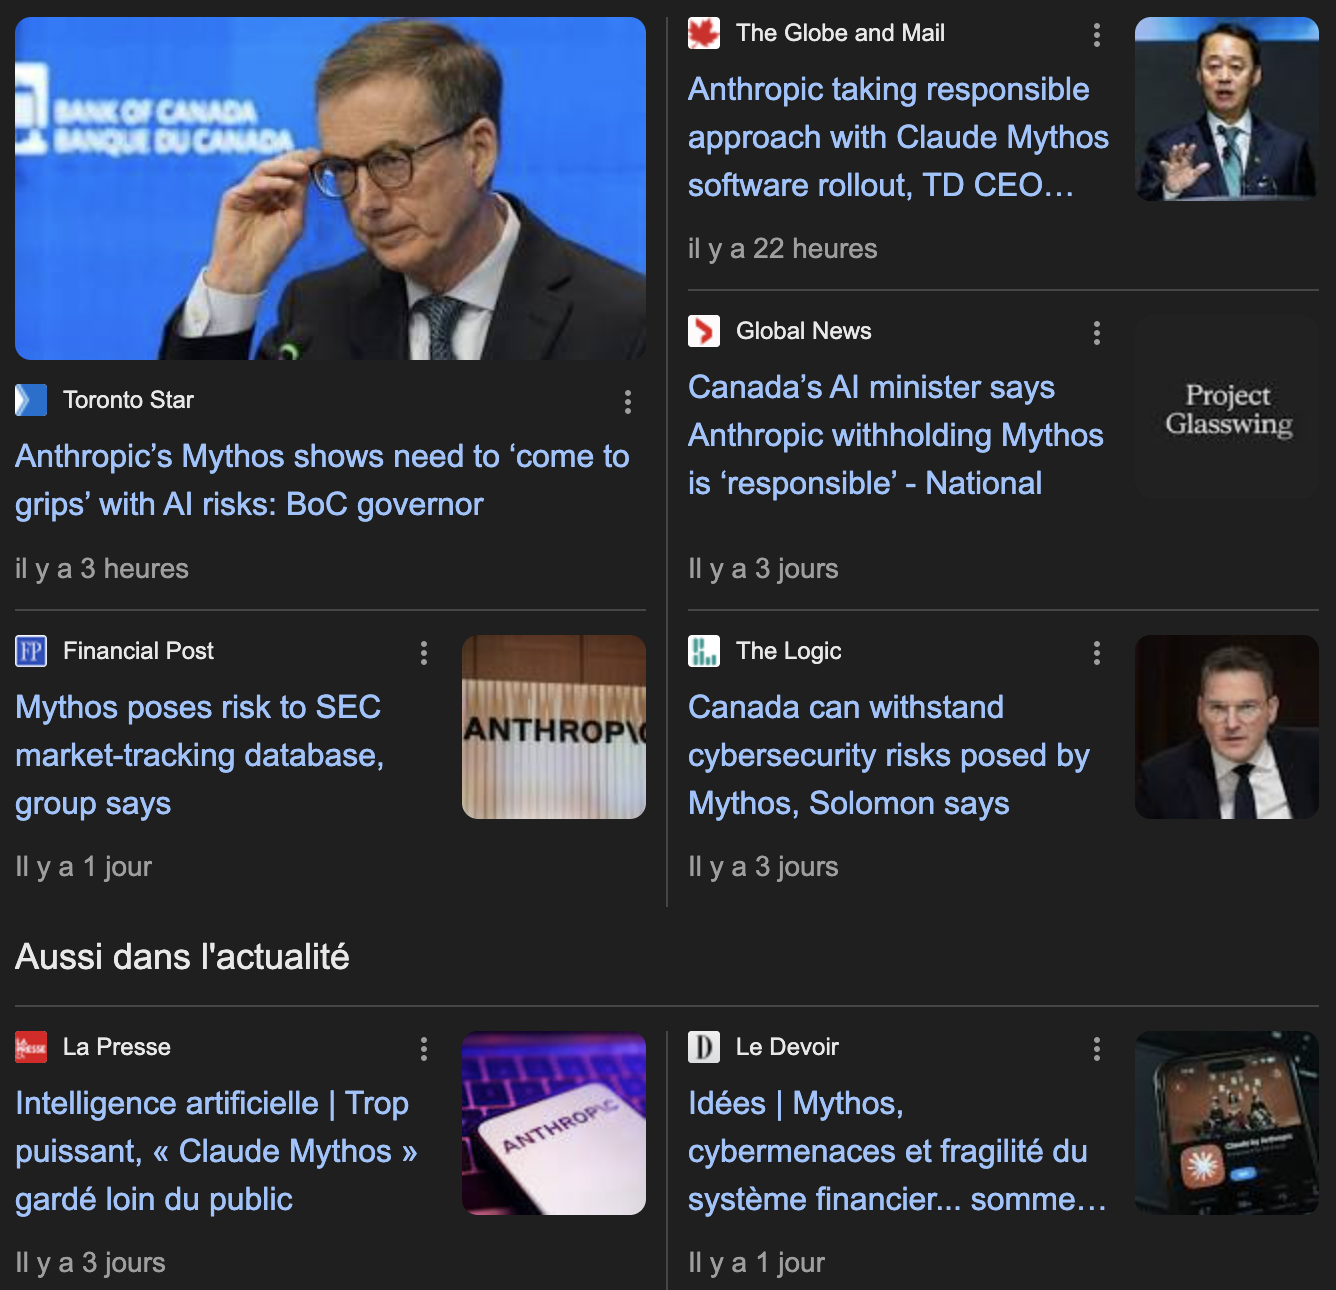
Pourquoi ça concerne le système Bancaire?
En gros...
🌸 Mythos est déjà pris au sérieux au sommet de l’écosystème financier canadien (Banque du Canada, ministère des Finances, grandes banques);
🌸 Des rencontres ont été tenues en urgence pour évaluer les risques cyber et les vulnérabilités potentielles liés à cette IA;
🌸 Le gouvernement met l’accent sur la protection des institutions financières et des données face à ce nouveau type de menace.
La Bank for International Settlements (BIS) et le International Monetary Fund (FMI) rappellent que le système financier est fortement numérisé, interconnecté et dépendant de multiples systèmes. Donc vulnérable par design.
👉 Ce qui est troublant, c’est que cette sonnette d’alarme n’est pas nouvelle !
Des 2023, lors d’un panel au Forum économique mondial, plusieurs experts en cybersécurité et en intelligence artificielle ont déjà soulevé ce risque d'attaque informatiques exponentielles.
Avec Mythos, ce n'est plus un mythe. Nous sommes désormais virutelleemtn capables d’automatiser des chaînes d’attaque complètes, à une vitesse et une échelle qui rendent toutes réactions efficaces impossibles pour des humains.
Autrement dit, ce qu’on commence à appeler aujourd’hui «Mythos» s’inscrit dans une trajectoire déjà identifiée par les élites économiques et technologiques… mais qui restait jusqu’ici relativement «théorique».
Bienvenue dans la pratique...
Ce qu’il faut retenir
Le danger n’est pas une IA qui «attaque Internet» demain matin. C’est plutôt la combinaison de plus d’outils puissants, de plus de code produit, avec moins de maintenance. Et ce cocktail augmente vraiment les risques.
Alors, il est légitime de se poser la question, à savoir si le secteur bancaire, financier et transactionnel est réellement prêt à encaisser une montée d’attaques plus rapides et plus automatisées ?